

Klare Kommunikation
Wir machen Vereinbarungen verständlich und informieren Sie über Fortschritte, Entscheidungen und nächste Schritte.
Sicherheit und Zugang
Ihr Dashboard oder Ihre Web-App enthält Informationen, die Ihr Unternehmen vorantreiben. Deshalb beziehen wir Sicherheit in die Konzeption, Konstruktion und Verwaltung ein: von der Passwortspeicherung über die zweistufige Verifizierung bis hin zu den Berechtigungen, mit denen Ihr Team arbeiten kann.
01 · Privater Zugang
Wir richten einen persönlichen Zugang für eine geschlossene Arbeitsumgebung ein. Die Anwendung prüft Ihre Daten auf dem Server, bevor Sie auf Dateien, Berichte oder Aktionen zugreifen können. Eine versteckte Seite oder eine schwer zu erratende Webadresse reicht hierfür nicht aus.
Die Bilder zeigen in einer neutralen Beispielumgebung, wie ein Login und ein zusätzlicher Verifizierungsschritt aussehen könnten. Biene Olympus Bouw Passwörter werden mit Scrypt gehasht. Der Zugriff funktioniert mit einer sicheren Sitzung, einer Ablaufzeit und einer Begrenzung der Anmeldeversuche.
Für Ihren Antrag vereinbaren wir, wer Zugriff hat, welche zusätzlichen Kontrollen erforderlich sind und wie die Konten verwaltet werden. Zweistufige Verifizierung mit Google Authenticator kann Teil dieses Geräts sein.


02 · Passwortspeicherung
„Verschlüsselte Passwörter“ bedeuten oft, dass Passwörter sicher aufbewahrt werden. Wir verwenden für den Login Passwörter Hashing: Eine einseitige Operation, die Ihr Passwort in einen Prüfwert umwandelt. Beim Login werden Ihre Eingaben mit diesen abgeglichen.
Ein eindeutiger Zusatz pro Passwort, der Salt, verhindert, dass dieselben Passwörter automatisch denselben gespeicherten Wert ergeben. Wir wählen eine für die Anwendung geeignete Passwortfunktion wie scrypt, Argon2id oder PBKDF2.
Das Original-Passwort muss daher bei der Speicherung nicht lesbar sein. Ein Administrator muss es auch nicht wissen. Wenn Sie keinen Zugriff mehr haben, richten wir ein Wiederherstellungsverfahren ein, das es Ihnen ermöglicht, ein neues Passwort zu wählen.
03 · Zweistufige Verifizierung
Google Authenticator erstellt einen temporären Code für ein verknüpftes Konto. Das von uns hierfür verwendete TOTP-Gerät besteht aus sechs Ziffern und der Code wird alle 30 Sekunden erneuert. Bei einer Bewerbung mit zweistufiger Verifizierung verwenden Sie diesen Code zusätzlich zu Ihrem Passwort. In unseren maßgeschneiderten Lösungen können wir diesen zusätzlichen Schritt für Benutzer oder bestimmte Rollen einrichten.
Die App kann auch ohne Internet Codes erstellen. Sie fügen das Konto einmalig mit einem QR-Code oder einem Einrichtungsschlüssel aus der Anwendung hinzu. Anschließend geben Sie einen Code ein, um die Verbindung zu bestätigen.
Diese Screenshots zeigen die offizielle Google-App mit Beispielkonten. Wir ermitteln den konkreten Verbindungs- und Wiederherstellungsweg pro Umgebung. Google Authenticator ist ein Google-Produkt; Der zusätzliche Schritt wird von der jeweiligen Anwendung gesteuert.
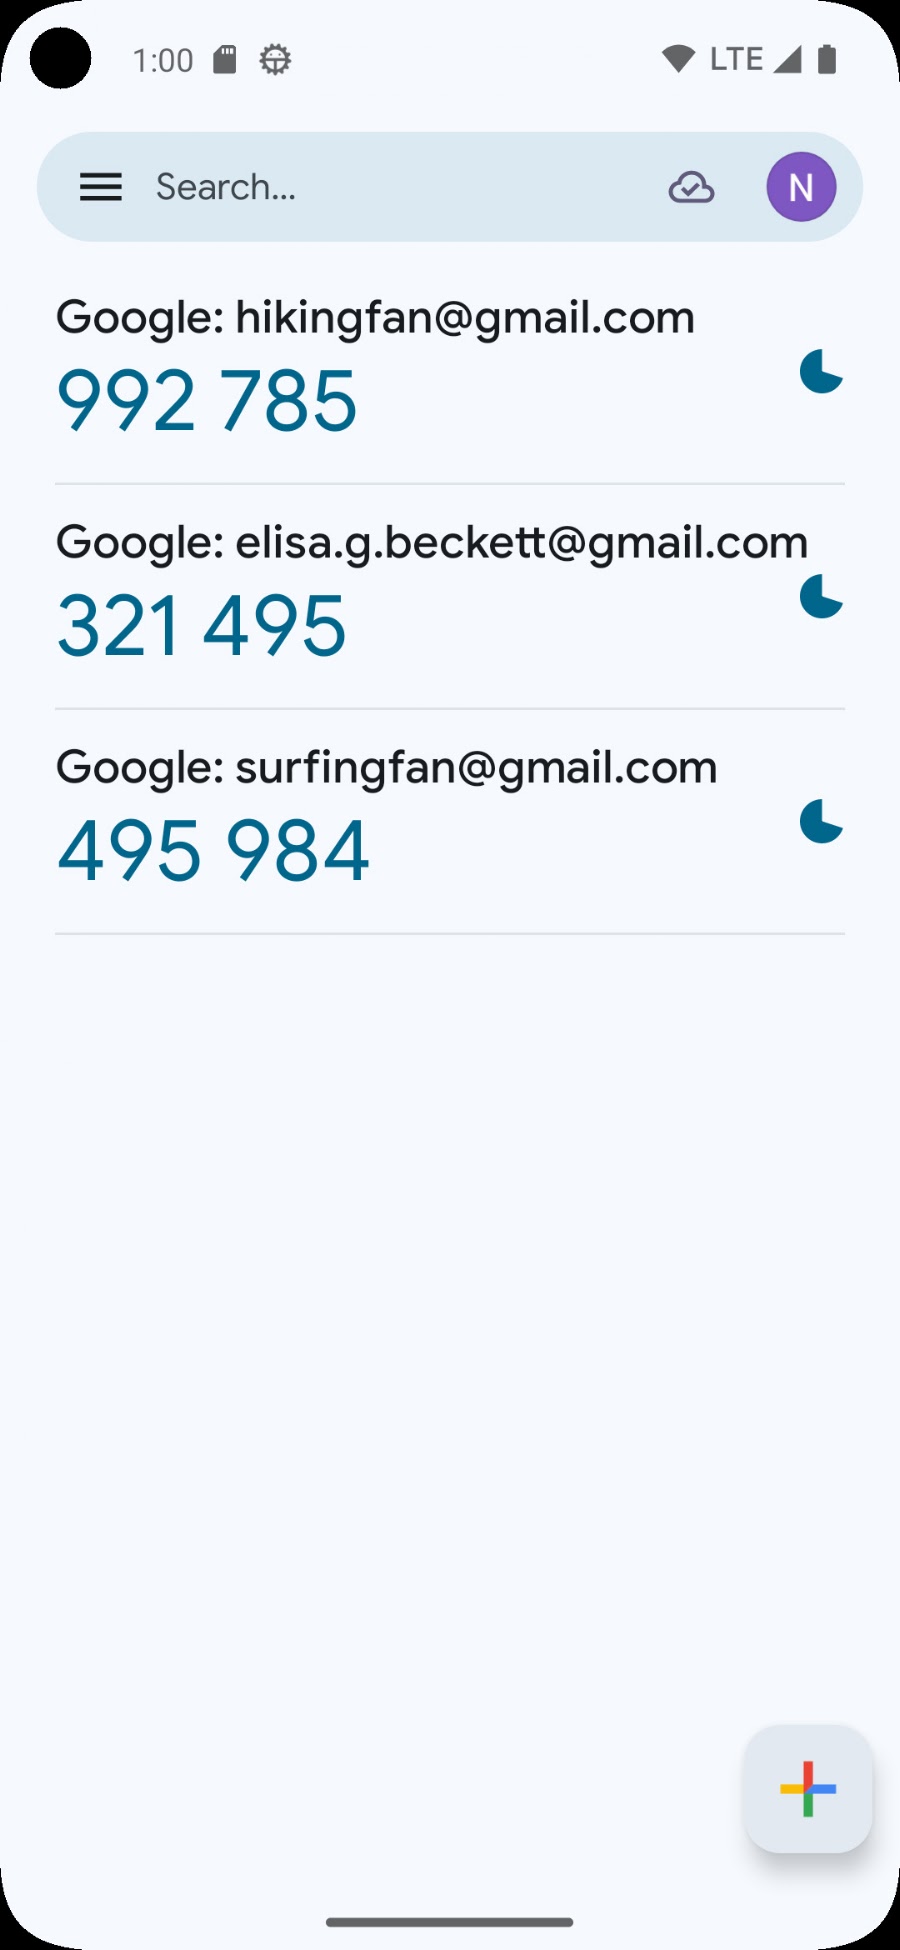
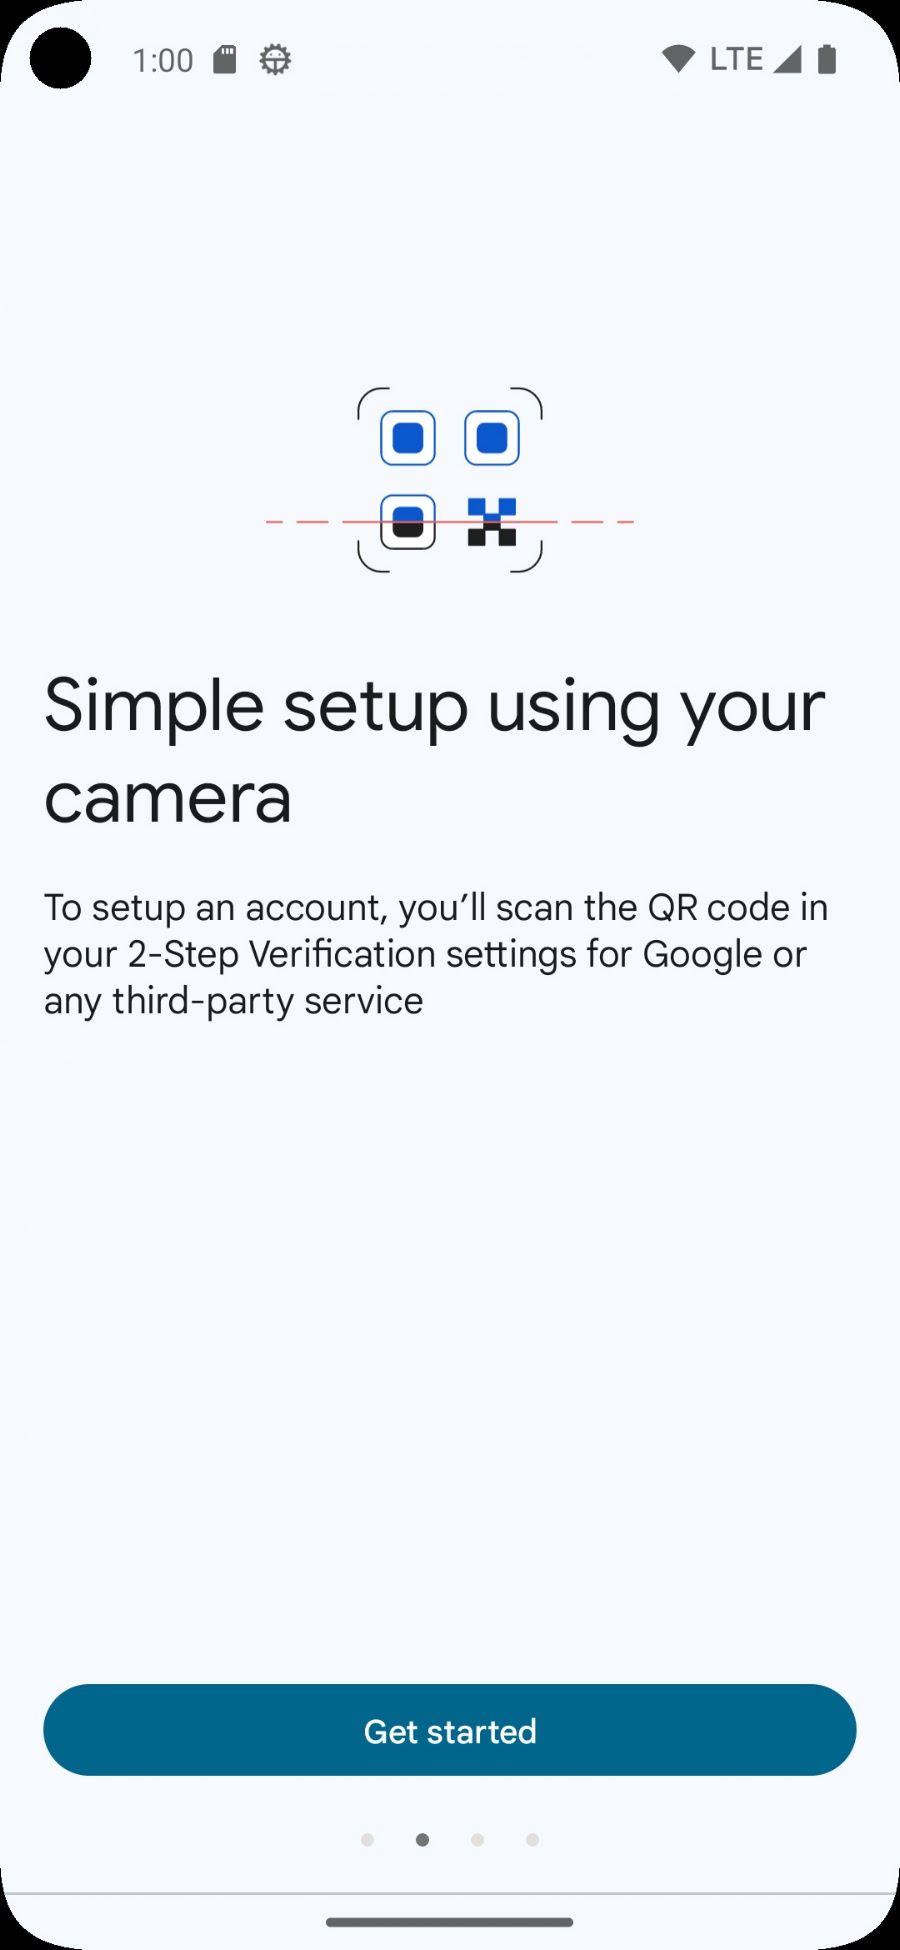
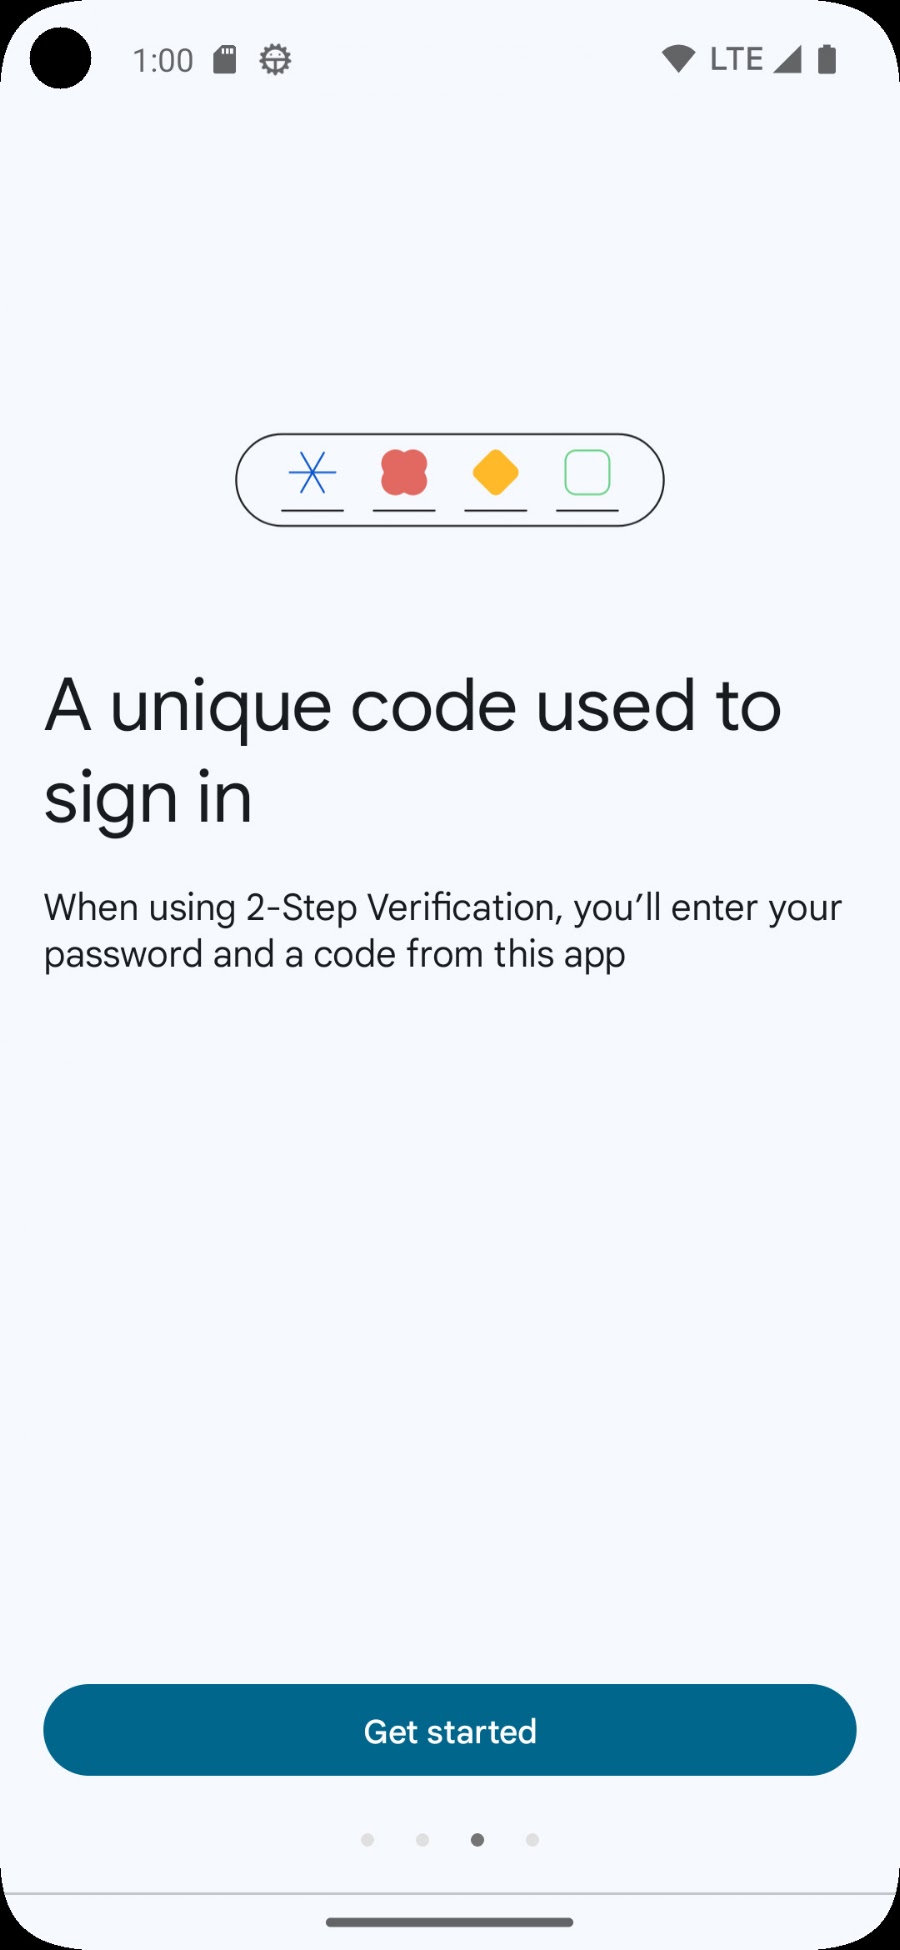
Wir ermitteln, wer die zusätzliche Kontrolle benötigt. Der Nutzer installiert eine Authentifizierungs-App und verknüpft das eigene Konto mit der dafür eingerichteten Umgebung.
Der Benutzer gibt das Passwort und den aktuellen Code ein. Der Server prüft beides, bevor der Arbeitsplatz verfügbar wird. Ein abgelaufener Code gewährt keinen Zugriff.
Wir vereinbaren, wie der Zugang im Falle eines neuen oder verlorenen Telefons wiederhergestellt wird. Sofern die Anwendung dies unterstützt, richten wir Wiederherstellungscodes oder eine kontrollierte Wiederherstellung durch einen Administrator ein.
Laden Sie die offizielle App herunter über Google Play ↗ oder den App Store ↗.
04 · Rechte und Daten
Ein Mitarbeiter, der einen Zeitplan bearbeitet, benötigt andere Fähigkeiten als jemand, der Benutzer verwaltet oder Finanzdaten überprüft. Diese Unterschiede klären wir im Vorfeld auf.
Wir kontrollieren, wer Informationen anzeigen, ändern, exportieren oder genehmigen kann. Die Rechte sollten auf dem Server überprüft werden. Das bloße Ausblenden einer Schaltfläche bietet keinen ausreichenden Schutz.
Nach dem Login nutzen Sie eine Sitzung mit vereinbarter Gültigkeitsdauer. Für Web-Apps richten wir gegebenenfalls Secure- und HttpOnly-Cookies ein. Auch das Abmelden und Beenden des Zugriffs gehören zur Einrichtung.
API-Schlüssel und Token sind Teil der Serverkonfiguration und vor der öffentlichen Website geschützt. Wir beschränken ihre Rechte auf das, was der Anschluss erfordert und stimmen die Funktionsweise von Widerruf und Ersatz ab. Lesen Sie, wie wir Systeme verbinden.
Wir schauen uns an, welche Informationen benötigt werden, wo sie gespeichert sind und wer damit arbeitet. Bei der KI-Verarbeitung vereinbaren wir vorab, welche Daten an welchen Lieferanten gehen. Mehr dazu finden Sie in unserem Datenschutzerklärung.
05 · Management und Kontinuität
Ein neuer Mitarbeiter, ein verlorenes Telefon oder ein Update eines Lieferanten: Sicherheit erfordert Vereinbarungen, die im täglichen Arbeiten nützlich bleiben.
Wir erfassen, wer Konten erstellt, Berechtigungen ändert und Zugriffe widerruft. Bei Beendigung des Arbeitsverhältnisses oder einer anderen Position müssen Konten, Sitzungen und alle geteilten Links neu bewertet werden.
Für verwaltete Umgebungen treffen wir Vereinbarungen über Wartung, Updates und Zugänglichkeitsprüfungen. Wir koordinieren, wer Benachrichtigungen erhält, wer eingreift und welche Unterstützung Ihre Lösung bietet.
Gemeinsam legen wir fest, was ein Backup enthalten soll, wie oft es benötigt wird, wo es aufbewahrt wird und wie die Wiederherstellung getestet wird. Wir passen dies individuell an die Folgen von Datenverlusten und Ausfällen für Ihr Unternehmen an.
Wir wählen aus, welche Ereignisse für die Prüfung und Untersuchung erforderlich sind, ohne Passwörter oder geheime Setup-Schlüssel in die Protokolldateien aufzunehmen. Im konkreten Fall muss klar sein, wer die Ermittlungen durchführt und welche Maßnahmen folgen werden. Mehr über Protokollierung und Überwachung.
Wir schauen uns die Daten, Benutzer, Links und täglichen Aktionen an. Anschließend legen wir die notwendigen Maßnahmen und Verantwortlichkeiten fest.
Wir testen gültige und ungültige Anmeldungen, Berechtigungen, Sitzungsverlauf und die vereinbarte Wiederherstellungsroute. Bei Änderungen werden wir die betreffenden Zugriffe erneut prüfen.
Sie erhalten eine Erklärung zu Konten, Anmeldung und Wiederherstellung. Wir vereinbaren, wer die Geschäftsführung übernimmt und wie bei der weiteren Expansion auf die Sicherheit geachtet wird.
Die Maßnahmen und das Management werden pro Auftrag erfasst. Die Beispiele auf dieser Seite zeigen Möglichkeiten und konkrete Teile unseres Vorgehens.
Wir passen die zweistufige Verifizierung an die Anwendung und die Benutzer an. Die neutralen Beispielbildschirme zeigen die beiden Schritte. Bei der Einrichtung legen wir fest, welche zusätzliche Verifizierung Ihre Umgebung erhält; Wir versprechen nicht, dass jede bestehende Anwendung bereits über diese Funktion verfügt.
Ein korrekt gehashtes Passwort kann nicht zurückgelesen werden. Aus diesem Grund verwenden wir ein Verfahren zum Festlegen eines neuen Passworts, das die Identität des Benutzers überprüft.
Nutzen Sie den zuvor vereinbarten Wiederherstellungsweg und melden Sie ihn dem Administrator. Dabei werden die Identität und die notwendigen nächsten Schritte bewertet, wie beispielsweise das Beenden von Sitzungen und das erneute Verknüpfen des Authentifikators. Speichern Sie verfügbare Wiederherstellungscodes separat von Ihrem Telefon.
Für persönliche Konten verknüpfen wir die Verifizierung pro Benutzer. Das bedeutet, dass ein Team kein Passwort oder Telefon teilen muss und Rechte und Zugriffe pro Person geändert werden können.
Die zweistufige Verifizierung fügt eine Prüfung hinzu. Zu einem zuverlässigen Setup gehören außerdem gute Passwörter, entsprechende Rechte, Pflege und sorgfältiger Umgang. Über eine irreführende Anmeldeseite kann dennoch ein Code erbeutet werden. Geben Sie keine Codes weiter und überprüfen Sie, wo Sie sich anmelden. Für zusätzlichen Schutz können wir die Optionen von Passkeys oder Sicherheitsschlüsseln besprechen.
Wir können untersuchen, ob die Anmeldung über Ihren Identitätsanbieter mit der von Ihnen verwendeten Anwendung und dem Abonnement kompatibel ist. Wir werden die Optionen für den zentralen Login, die zusätzliche Verifizierung und die Kontoverwaltung in den Vorschlag aufnehmen.
Die Login-Beispiele sind im neutralen Corporate Identity gestaltet, ohne Kundendaten, Passwörter oder echte Verifizierungscodes. Bei den Google-Bildern handelt es sich um unveränderte öffentliche Screenshots der offiziellen Bilder Google Play-Eintrag. Produktnamen und Logos bleiben Eigentum ihrer Urheberrechtsinhaber.
Weitere Erklärung: Google Authenticator und OWASP zur Passwortspeicherung.
Wir denken mit über Zugriff, Rollen, Links und Verwaltung für Ihr Dashboard oder Ihre Web-App.
Mehr zu modularen Web-Apps →Die Projektgeschichte von Olympus Bouw →
Unsere Arbeitsweise
Wir machen Vereinbarungen verständlich und informieren Sie über Fortschritte, Entscheidungen und nächste Schritte.

Wir führen relevante Kennzahlen zusammen und erklären ihre Bedeutung, damit Sie besser erkennen, wo Handlungsbedarf besteht.

Wir prüfen, welche wiederkehrenden Schritte sich verbessern lassen, mit Blick auf Kontrolle, Ausnahmen und die Menschen, die damit arbeiten.

Wir beginnen mit einem klar abgegrenzten Schritt. Danach erweitern wir gezielt anhand dessen, was Ihr Unternehmen und Ihre Arbeitsweise benötigen.