

Une communication claire
Nous rendons les accords compréhensibles et vous tenons informé de l’avancement, des choix et des prochaines étapes.
Sécurité et accès
Votre tableau de bord ou application Web contient des informations qui alimentent votre entreprise. Nous incluons donc la sécurité dans la conception, la construction et la gestion : du stockage des mots de passe et de la vérification en deux étapes aux autorisations avec lesquelles votre équipe peut travailler.
01 · Accès privé
Nous mettons en place un accès personnel pour un environnement de travail fermé. L'application vérifie vos données sur le serveur avant que vous puissiez accéder aux fichiers, rapports ou actions. Une page cachée ou une adresse Web difficile à deviner ne suffisent pas pour cela.
Les images montrent dans un exemple d'environnement neutre à quoi pourraient ressembler la connexion et une étape de vérification supplémentaire. Abeille Olympus Bouw les mots de passe sont hachés avec scrypt. L'accès fonctionne avec une session sécurisée, un délai d'expiration et une limite de tentatives de connexion.
Pour votre candidature, nous convenons de qui aura accès, du contrôle supplémentaire requis et de la manière dont les comptes seront gérés. Vérification en deux étapes avec Google Authenticator peut faire partie de cet appareil.


02 · Stockage du mot de passe
Les « mots de passe cryptés » signifient souvent que les mots de passe sont conservés en toute sécurité. Nous utilisons pour les mots de passe de connexion hachage: Une opération à sens unique qui transforme votre mot de passe en valeur de contrôle. Votre saisie sera comparée à celle-ci lors de votre connexion.
Un ajout unique par mot de passe, le sel, empêche les mêmes mots de passe de produire automatiquement la même valeur stockée. Nous choisissons une fonction de mot de passe telle que scrypt, Argon2id ou PBKDF2, adaptée à l'application.
Le mot de passe original ne doit donc pas nécessairement être lisible lorsqu'il est stocké. Un administrateur n’a pas non plus besoin de le savoir. Si vous n'y avez plus accès, nous mettrons en place une procédure de récupération qui vous permettra de choisir un nouveau mot de passe.
03 · Vérification en deux étapes
Google Authenticator crée un code temporaire pour un compte lié. Le dispositif TOTP que nous utilisons pour cela se compose de six chiffres et le code est renouvelé toutes les 30 secondes. Avec une application avec vérification en deux étapes, vous utilisez ce code en plus de votre mot de passe. Dans nos solutions personnalisées, nous pouvons configurer cette étape supplémentaire pour des utilisateurs ou des rôles spécifiques.
L'application peut également créer des codes sans Internet. Vous ajoutez le compte une fois avec un code QR ou une clé de configuration depuis l'application. Vous saisissez ensuite un code pour confirmer la connexion.
Ces captures d'écran montrent l'application Google officielle avec des exemples de comptes. Nous déterminons le lien concret et la voie de récupération par environnement. Google Authenticator est un produit de Google ; l'étape supplémentaire est contrôlée par l'application respective.
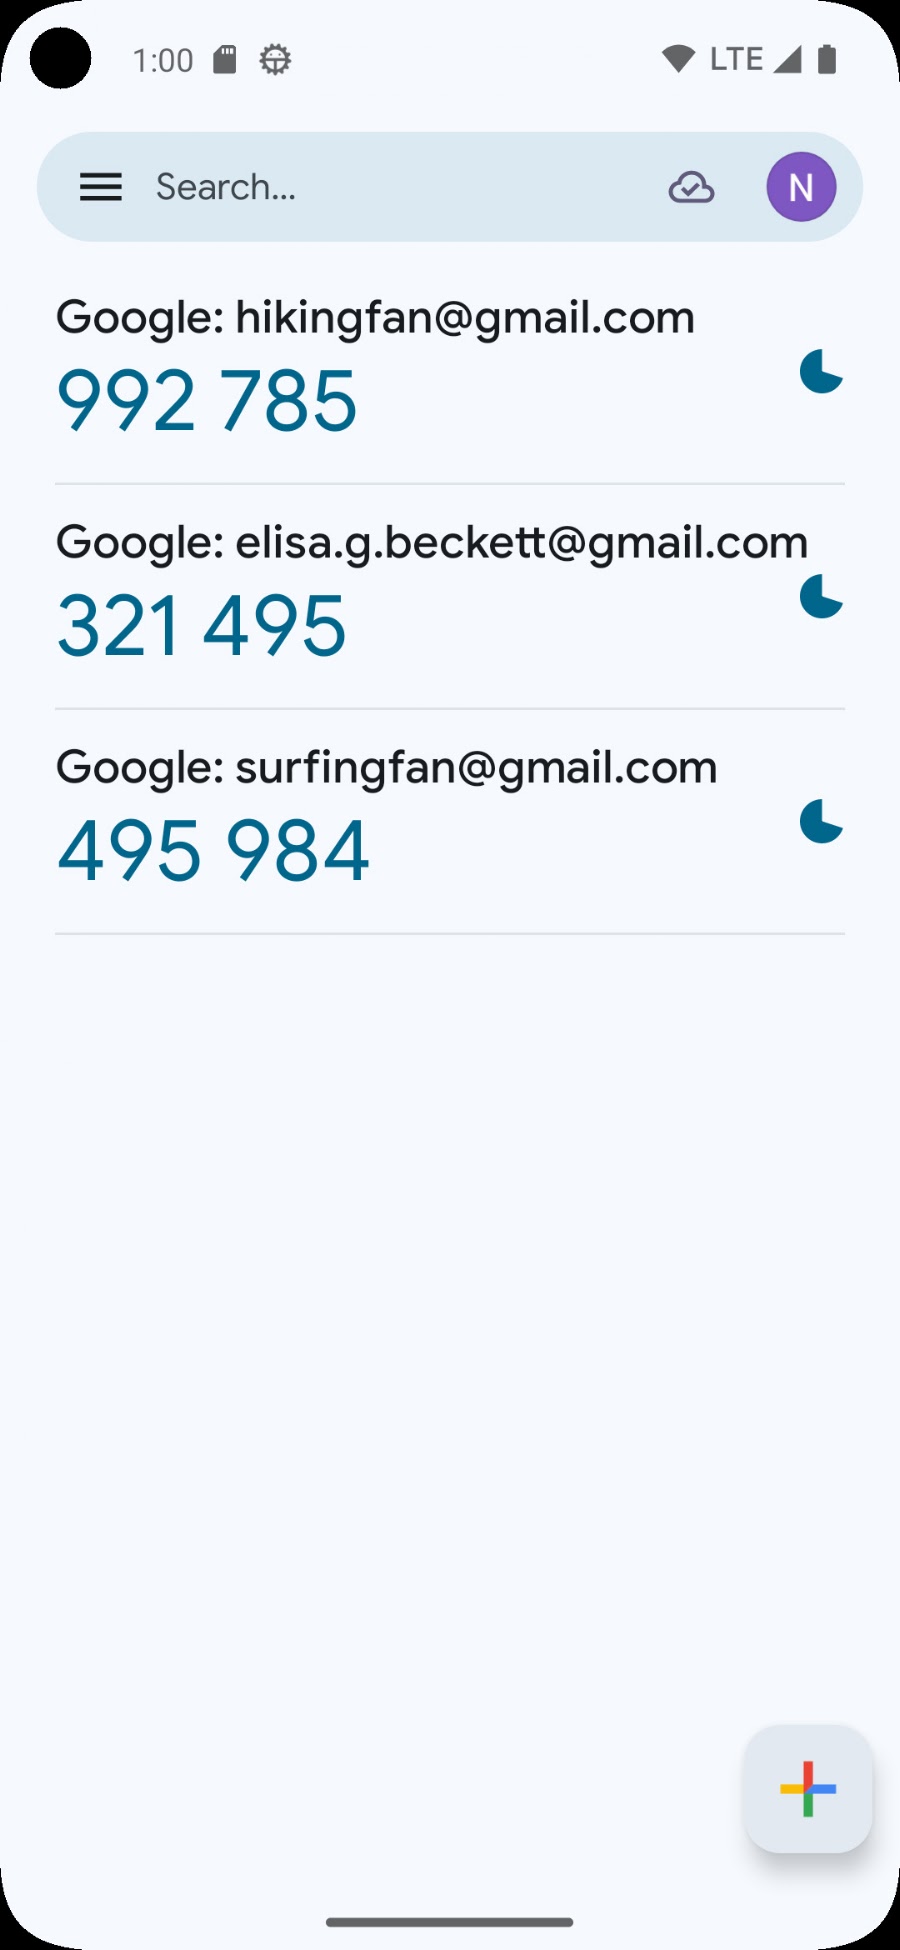
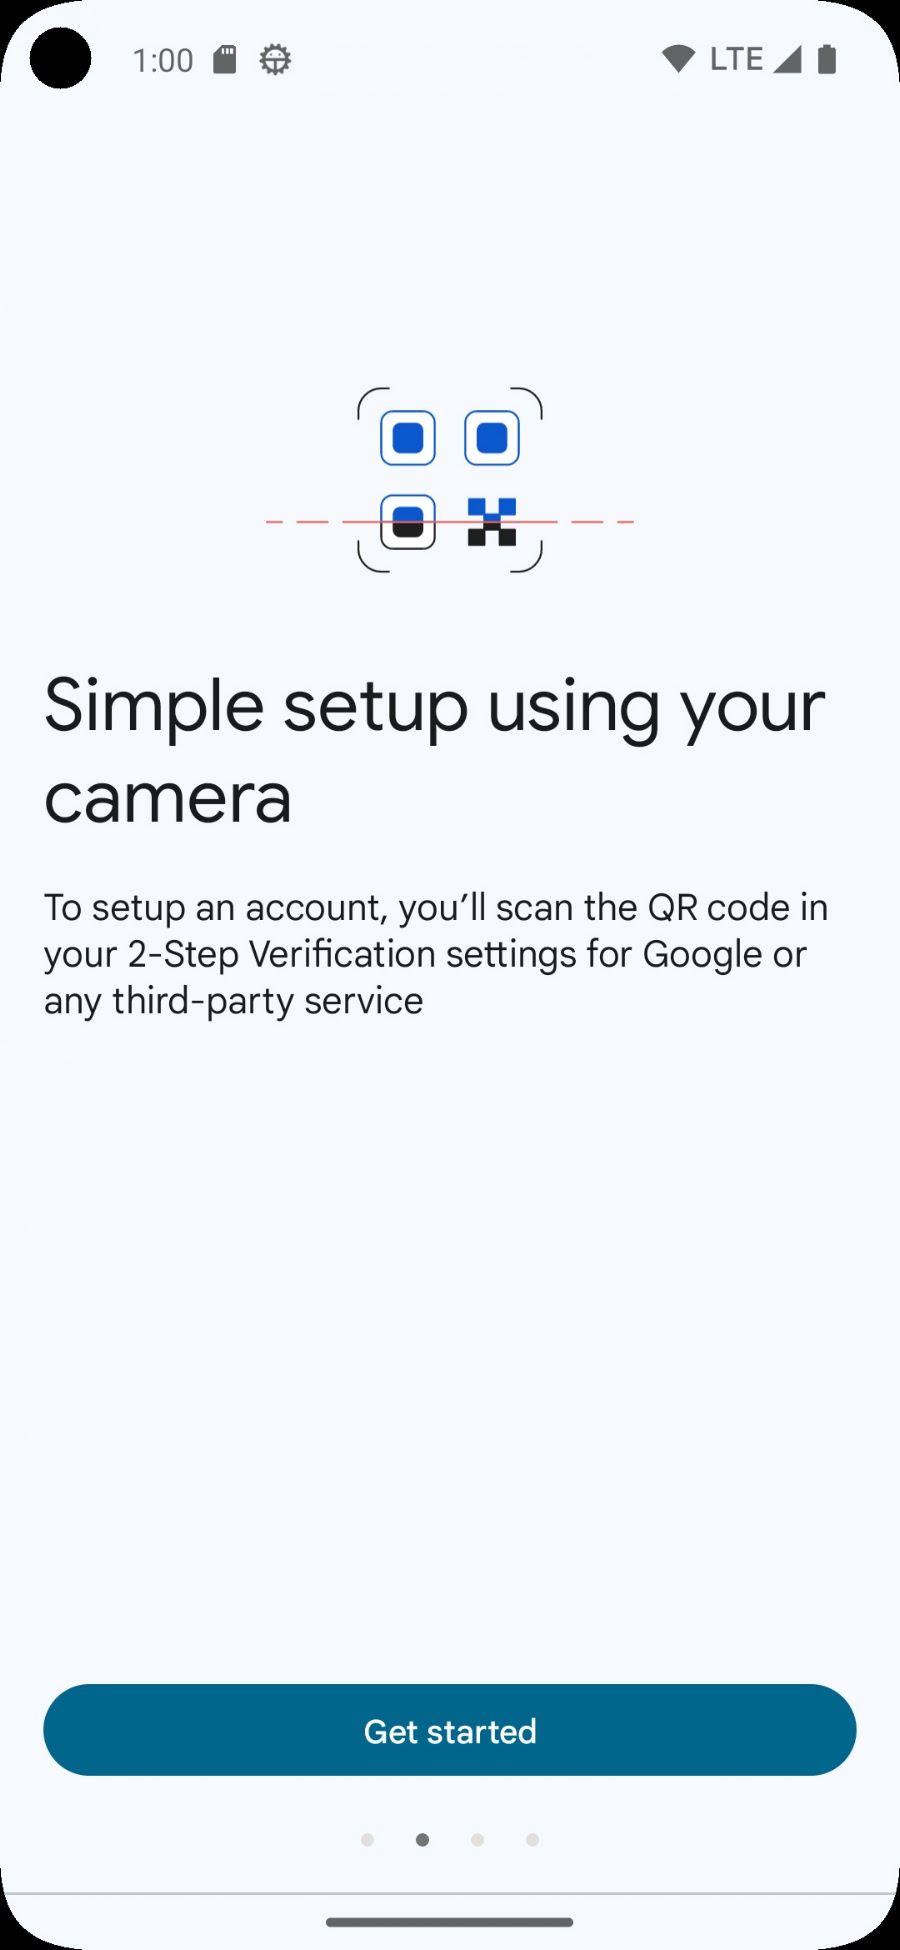
Nous déterminons qui a besoin d’un contrôle supplémentaire. L'utilisateur installe une application d'authentification et associe son propre compte dans l'environnement prévu à cet effet.
L'utilisateur saisit le mot de passe et le code actuel. Le serveur vérifie les deux avant que le lieu de travail ne soit disponible. Un code expiré ne donne pas accès.
Nous convenons de la manière dont l'accès sera rétabli en cas de téléphone nouveau ou perdu. Lorsque l'application le prend en charge, nous configurons des codes de récupération ou une récupération contrôlée via un administrateur.
Téléchargez l'application officielle via Google Play ↗ ou l'App Store ↗.
04 · Droits et données
Un employé qui traite un planning a besoin de capacités différentes de celui qui gère les utilisateurs ou examine les données financières. Nous cartographions ces différences à l'avance.
Nous contrôlons qui peut consulter, modifier, exporter ou approuver les informations. Les droits doivent être vérifiés sur le serveur. Le simple fait de cacher un bouton n’offre pas une protection suffisante.
Après vous être connecté, vous utilisez une session avec une durée de validité convenue. Pour les applications Web, nous mettons en place des cookies Secure et HttpOnly le cas échéant. La déconnexion et la résiliation de l'accès font également partie de la configuration.
Les clés et jetons API font partie de la configuration du serveur et sont protégés du site Web public. Nous limitons leurs droits à ce qu'exige la connexion et convenons du fonctionnement de la révocation et du remplacement. Découvrez comment nous connectons les systèmes.
Nous examinons quelles informations sont nécessaires, où elles sont stockées et qui les utilise. Grâce au traitement par l'IA, nous convenons à l'avance quelles données seront transmises à quel fournisseur. Vous trouverez davantage d'informations à ce sujet dans notre déclaration de confidentialité.
05 · Gestion et continuité
Un nouvel employé, un téléphone perdu ou une mise à jour d'un fournisseur : la sécurité nécessite des accords qui restent utiles dans le travail quotidien.
Nous enregistrons qui crée des comptes, modifie les autorisations et révoque l'accès. En cas de cessation d'emploi ou d'un autre poste, les comptes, les sessions et tout lien partagé doivent être réévalués.
Pour les environnements gérés, nous concluons des accords sur la maintenance, les mises à jour et les contrôles d'accessibilité. Nous coordonnons qui reçoit les notifications, qui intervient et quel support accompagne votre solution.
Ensemble, nous déterminons ce qu'une sauvegarde doit contenir, à quelle fréquence elle est nécessaire, où elle est conservée et comment la restauration est testée. Nous l’adaptons aux conséquences des pertes de données et des pannes pour votre entreprise.
Nous choisissons les événements requis pour l'audit et l'enquête, sans inclure de mots de passe ou de clés de configuration secrètes dans les fichiers journaux. En cas de détails, il doit être clair qui enquête et quelle action suivra. En savoir plus sur la journalisation et la surveillance.
Nous examinons les données, les utilisateurs, les liens et les actions quotidiennes. Nous déterminons ensuite les mesures et responsabilités nécessaires.
Nous testons les connexions valides et invalides, les autorisations, l'historique des sessions et la voie de récupération convenue. Si des modifications sont apportées, nous vérifierons à nouveau l’accès concerné.
Vous recevrez une explication sur les comptes, la connexion et la récupération. Nous convenons de qui assurera la gestion et de la manière dont la sécurité sera prise en compte lors d'une expansion ultérieure.
Les mesures et la gestion sont enregistrées par mission. Les exemples sur cette page montrent les possibilités et les éléments concrets de notre approche.
Nous adaptons la vérification en deux étapes à l'application et aux utilisateurs. Les exemples d’écrans neutres montrent les deux étapes. Lors de la configuration, nous déterminons quelle vérification supplémentaire votre environnement recevra ; Nous ne promettons pas que toutes les applications existantes disposent déjà de cette fonction.
Un mot de passe correctement haché ne peut pas être relu. C'est pourquoi nous utilisons une procédure pour définir un nouveau mot de passe, vérifiant l'identité de l'utilisateur.
Utilisez la voie de récupération convenue précédemment et signalez-la à l'administrateur. Cela évalue l’identité et les prochaines étapes nécessaires, telles que la fin des sessions et la reconnexion de l’authentifiant. Enregistrez les codes de récupération disponibles séparément de votre téléphone.
Pour les comptes personnels, nous associons la vérification par utilisateur. Cela signifie qu'une équipe n'a pas besoin de partager un mot de passe ou un téléphone et que les droits et accès peuvent être modifiés par personne.
La vérification en deux étapes ajoute une vérification. Une configuration fiable nécessite également de bons mots de passe, des droits appropriés, une maintenance et une utilisation prudente. Un code peut toujours être capturé via une page de connexion trompeuse. Ne partagez pas de codes et vérifiez où vous vous connectez. Pour une protection supplémentaire, nous pouvons discuter des options de mots de passe ou de clés de sécurité.
Nous pouvons vérifier si la connexion via votre fournisseur d'identité est compatible avec l'application et l'abonnement que vous utilisez. Nous inclurons les options de connexion centrale, de vérification supplémentaire et de gestion de compte dans la proposition.
Les exemples de connexion sont conçus dans une identité d'entreprise neutre, sans données client, mots de passe ou véritables codes de vérification. Les images Google sont des captures d'écran publiques inchangées par rapport aux images officielles. Liste Google Play. Les noms de produits et logos restent la propriété de leurs titulaires des droits d'auteur.
Plus d'explication : Google Authenticator et OWASP sur le stockage des mots de passe.
Nous réfléchissons ensemble aux accès, aux rôles, aux liens et à la gestion de votre tableau de bord ou de votre application web.
En savoir plus sur les applications Web modulaires →L'histoire du projet Olympus Bouw →
Notre méthode
Nous rendons les accords compréhensibles et vous tenons informé de l’avancement, des choix et des prochaines étapes.

Nous réunissons les chiffres utiles et expliquons leur sens pour vous aider à déterminer où agir.

Nous étudions les étapes récurrentes à améliorer, en tenant compte des contrôles, des exceptions et des personnes qui les réalisent.

Nous commençons par une étape bien délimitée. Puis nous avançons selon les besoins de votre entreprise et de vos méthodes de travail.